카스퍼스키는 미주·유럽·아시아·중동·아프리카 등 18개국의 IT 보안 담당자 1800명을 대상으로 조사를 진행했다. 직원 500명 미만 기업 가운데 최근 1년간 사이버 공격을 경험하지 않은 기업은 14%에 그쳤다. 10곳 중 8곳 이상이 한 차례 이상 보안 사고를 겪은 셈이다.
|
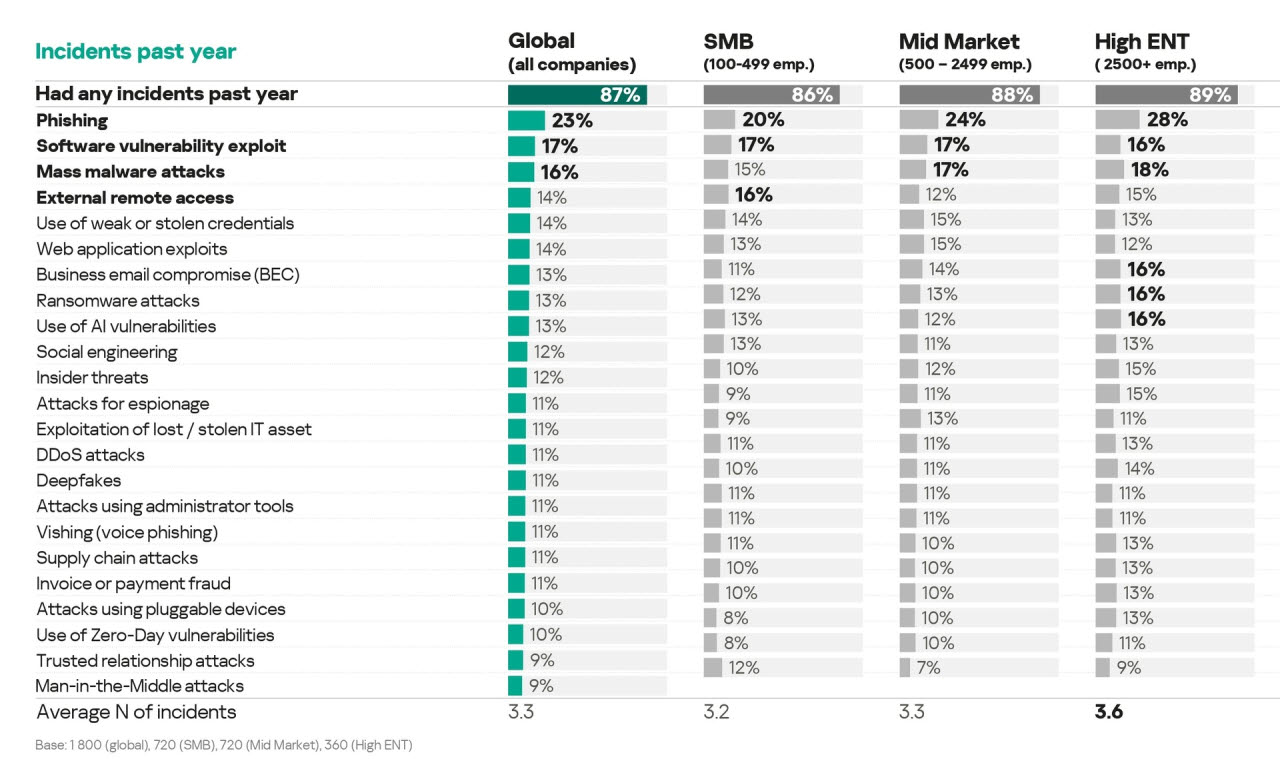
기업 규모에 따른 공격 유형의 차이는 크지 않았다. 다만 대규모 악성코드와 랜섬웨어, 기업 이메일 침해(BEC), AI 취약점 악용 등은 직원 500명 이상 기업에서 상대적으로 더 많이 발생했다.
보안사고 위험을 높이는 요인으로는 인적 문제가 가장 많이 꼽혔다. 중소기업 응답자의 24%가 IT 보안 담당자의 전문성 부족을, 23%가 비IT 직원의 보안 인식 부족을 지적했다. 불충분한 보안 정책과 노후화된 소프트웨어·하드웨어가 각각 21%, IT 보안 담당자의 업무 과중이 20%로 나타났다.
기업들의 보안 투자도 늘고 있다. 조사 대상 기업의 70%는 IT 보안 기능을 강화할 계획이라고 답했다. 중소기업의 75%는 올해 사이버 보안 예산을 늘렸으며, 41%는 IT·보안 인력 확충에 추가 예산을 배정했다. 30%는 XDR(확장형 탐지·대응), NDR(네트워크 탐지·대응), SIEM(보안 정보·이벤트 관리) 등 고도화된 보안 솔루션 도입에 자금을 투입했다.
카스퍼스키는 중소기업이 접근 권한 관리와 퇴사자 계정의 신속한 회수, 중요 데이터 자동 백업 등을 기본적인 보안 절차로 마련해야 한다고 권고했다. 피싱과 딥페이크 등 새로운 공격에 대비한 직원 교육도 필요하다고 강조했다.
일리야 마르켈로프 카스퍼스키 통합 플랫폼 제품 라인 책임자는 “모든 규모의 기업이 다양한 공격에 노출될 수 있는 상황”이라며 “중소기업은 제한된 예산과 보안 인력으로도 대응할 수 있도록 관리가 쉽고 확장 가능한 보안 체계를 갖춰야 한다”고 말했다.