|
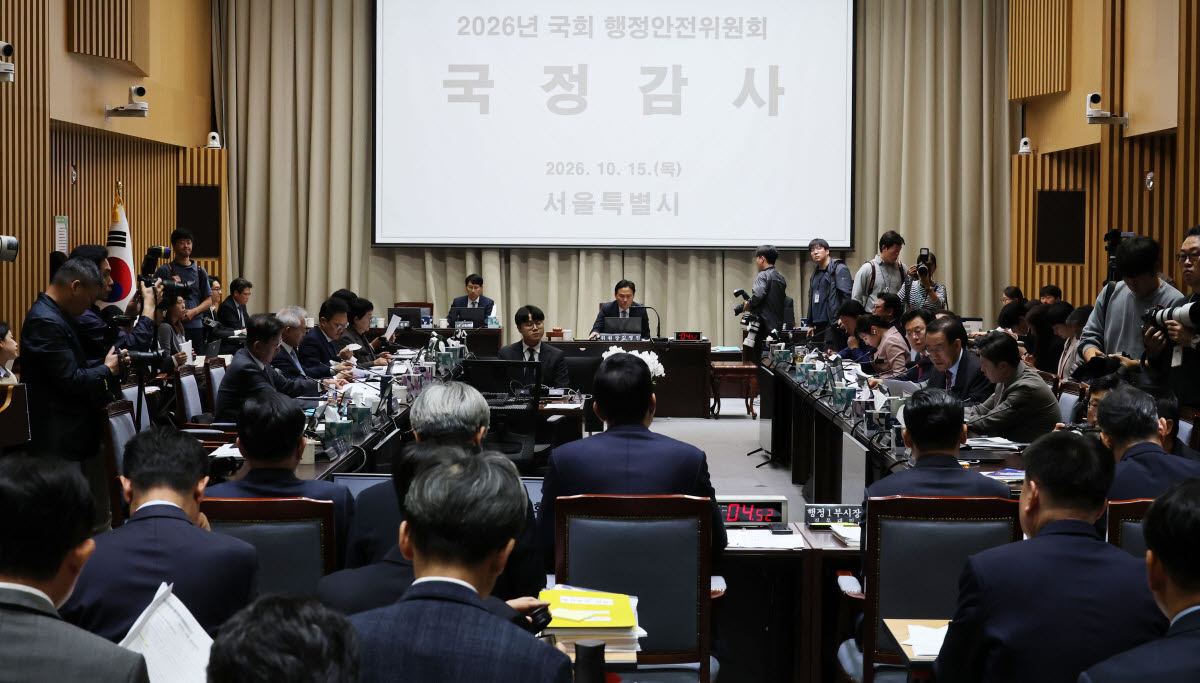
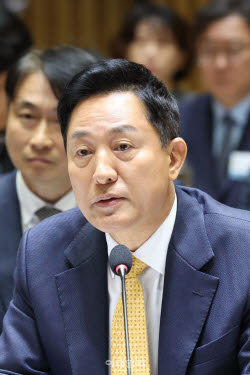
이 의원은 “약 460만 명이면 서울시민의 거의 과반수인 중대한 사고다. 한 달도 안 돼 보안업체가 서울시설공단의 유출 사실이 담긴 보고서를 제출하는데 1년 넘게 서울시나 개인정보보호위원회나 전혀 반응이 없다”고 비판했다. 또 “중대한 일이 발생했는데 인사조치 결과도 전혀 없다”며 “전혀 대응하지 않았느냐”고 오세훈 서울시장에게 질문했다.
오 시장은 “이사장이 (상황을) 파악한 이후 하루 만에 보고했다”면서 “보고받은 다음에 바로 공개했다”고 답했다.
이 의원은 피해 보상의 적절성도 짚었다. 그는 공단이 따릉이 이용권 보상에 관한 예산 집행 내역을 공개하지 않은 점을 거론하면서 “개인정보 침해에 대한 피해구제이다. 쿠팡이 우리 국민들을 무시하고 이용 촉진 쿠폰 준 것하고 똑같은 것”이라고 말했다. 이어 “실제 사용 실적이 0.38%이다. 100명에게 줘서 한 명도 채 사용하지 않은 숫자”라고 부연했다.
이에 대해 한국영 서울시설공단 이사장은 “(요청된 자료) 14가지 중 2개를 빼고 다 드렸다”면서 “책임을 통감하고 있다”고 답했다.
서울경찰청 등에 따르면, 고등학생 A·B군은 중학생이던 2024년 6월 28일부터 이틀 동안 서울시설공단에서 운영하는 따릉이 서버에 침입해 가입자 계정 약 462만건을 유출한 혐의로 지난 2월 불구속 송치됐다. 이들의 범행은 B군이 2024년 4월 민간 공유 모빌리티 대여업체에 ‘디도스 공격’을 벌인 사건을 경찰이 수사하면서 꼬리가 잡혔다.
이 일로 유출된 정보는 아이디, 휴대전화 번호, 생년월일, 성별, 체중, 이메일, 주소, 보호자 휴대전화 번호 등이다. 이와 관련해 서울시는 공단이 개인정보 유출을 인지하고도 2년에 가까운 시간 동안 아무런 초기대응을 하지 않았다며 경찰에 수사를 요청했다.
유출 피해가 알려진 뒤 공단은 지난 7월 피해자 400여만 명에게 ‘30일 정기권’(1시간 이용 쿠폰·5000원 상당)을 지급한다고 밝혔다. 보상 쿠폰은 따릉이 애플리케이션으로 지급되며 3개월 내에 사용해야 한다.