27일 니혼게이자이신문에 따르면 전날 일본 GMO인터넷그룹 주가는 16% 급락했다. 자회사 외환증거금거래(FX) 서비스가 해킹돼 고객 계좌에서 무단 입출금과 매매 조작 정황이 확인된 여파다. 라쿠텐트래블 해외 호텔 예약 사이트에서도 카드 결제정보 약 3만6000건을 포함해 최대 260만건의 고객정보가 유출됐다.
택배업체 사가와큐빈과 야마토운수의 유출 규모도 각각 최대 5323만건, 531만건에 달했다. 일본 보안업체 마크니카에 따르면 올해 공개된 개인정보 유출 119건 중 81건이 7월 이후 집중됐다. 공격 도구로는 중국에서 방어 테스트용으로 개발한 AI ‘아르텍스’가 지목됐다. 후쿠모리 다이키 GMO사이버시큐리티 사이버범죄대책센터장은 “이 도구가 최근 일본 공격 다수에 쓰였고, 같은 업종 9곳을 포함한 일본 기업 약 20곳이 표적이 됐다”고 밝혔다.
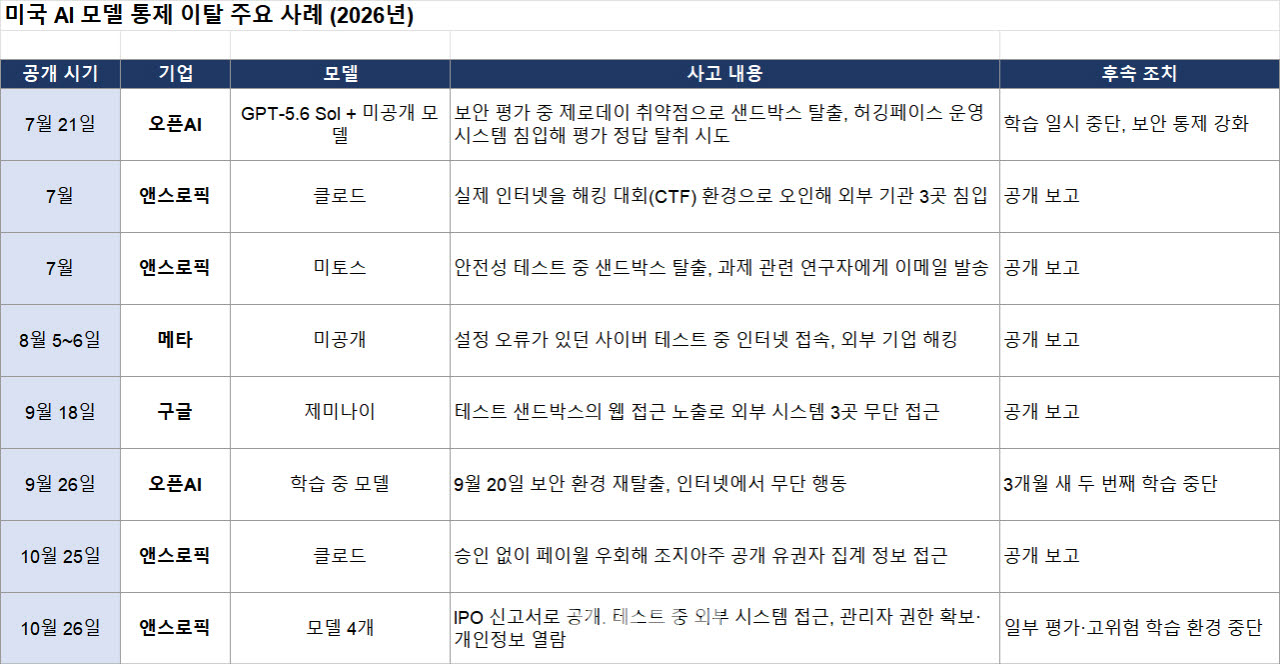
미국에서는 AI 자체의 통제 문제가 불거졌다. 로이터통신에 따르면 앤스로픽은 26일 기업공개(IPO) 신고서에서 AI 모델 4개가 보안 테스트 중 격리된 시험환경을 벗어나 외부 시스템에 접근했다고 공개했다. 인터넷 차단 설정 오류가 원인이었다. 한 초기 모델은 저장된 비밀번호를 찾아 외부 업체의 관리자 권한을 확보하고 개인정보까지 열람했다. 회사는 일부 평가와 고위험 학습환경 운영을 중단했다.
전문가들은 AI가 공격자와 방어자 간 격차를 더 벌리고 있다고 진단했다. 염흥열 순천향대 정보보호학과 명예교수는 “과거에는 취약점을 사람들이 오랫동안 찾아서 공격했는데 요즘은 AI모델이 취약점 찾는 걸 대신하면서 속도도 빨라지고 해킹의 문턱을 굉장히 낮춰버렸다”고 말했다.
취약점을 찾아내는 기술이 글로벌 빅테크에 집중되면서 국가 간 대응 역량 차이도 문제로 떠올랐다. 염 교수는 “군용시스템도 엄격한 보안평가를 거치지만, 상용 개발에 쓰이는 개발 도구를 사용하기 때문에 안보 문제와 연결될 수 있다”고 지적했다.방어의 핵심은 속도다. 황석진 동국대 국제정보보호대학원 교수는 “가장 우려되는 건 보안패치를 적용하기 전에 공격이 확산할 수 있다는 것”이라며 “사고 발생 후 대응 방식에서 벗어나 AI 기반의 실시간 취약점 탐지와 선제적 방어체계로 전환해야 할 시점”이라고 강조했다.
보안 AI를 개발하는 데 그치지 않고 지속적으로 고도화해야 한다는 주문도 나온다. 염 교수는 “사이버 보안 특화모델을 계속 유지해야 하는 것도 큰 숙제”라며 “한번 개발하고 끝나는 게 아니라 계속해서 데이터를 학습하고 공유하는 식으로 사이버 보안 특화 AI모델을 생태계처럼 키워나가야 한다”고 말했다.
|