10일 금융당국과 금융권에 따르면 금융보안원은 상시평가 지원 시스템에서 침해 사고가 발생한 것을 확인하고 긴급 차단 조치를 했다. 금융보안원은 이 같은 사실을 금융당국에 보고하고, 자료 유출이 확인된 기업에는 개별 연락을 진행 중이다.
상시평가 지원 시스템은 금융회사가 개인신용정보를 제대로 관리·보호하는지 자체평가하고, 금융보안원의 점검을 받는 시스템이다. 금융보안원은 신용정보법에 의거해 3000여 개 금융회사를 대상으로 올해 4월부터 정보보호 상시평가를 실시한다고 밝힌 바 있다.
|
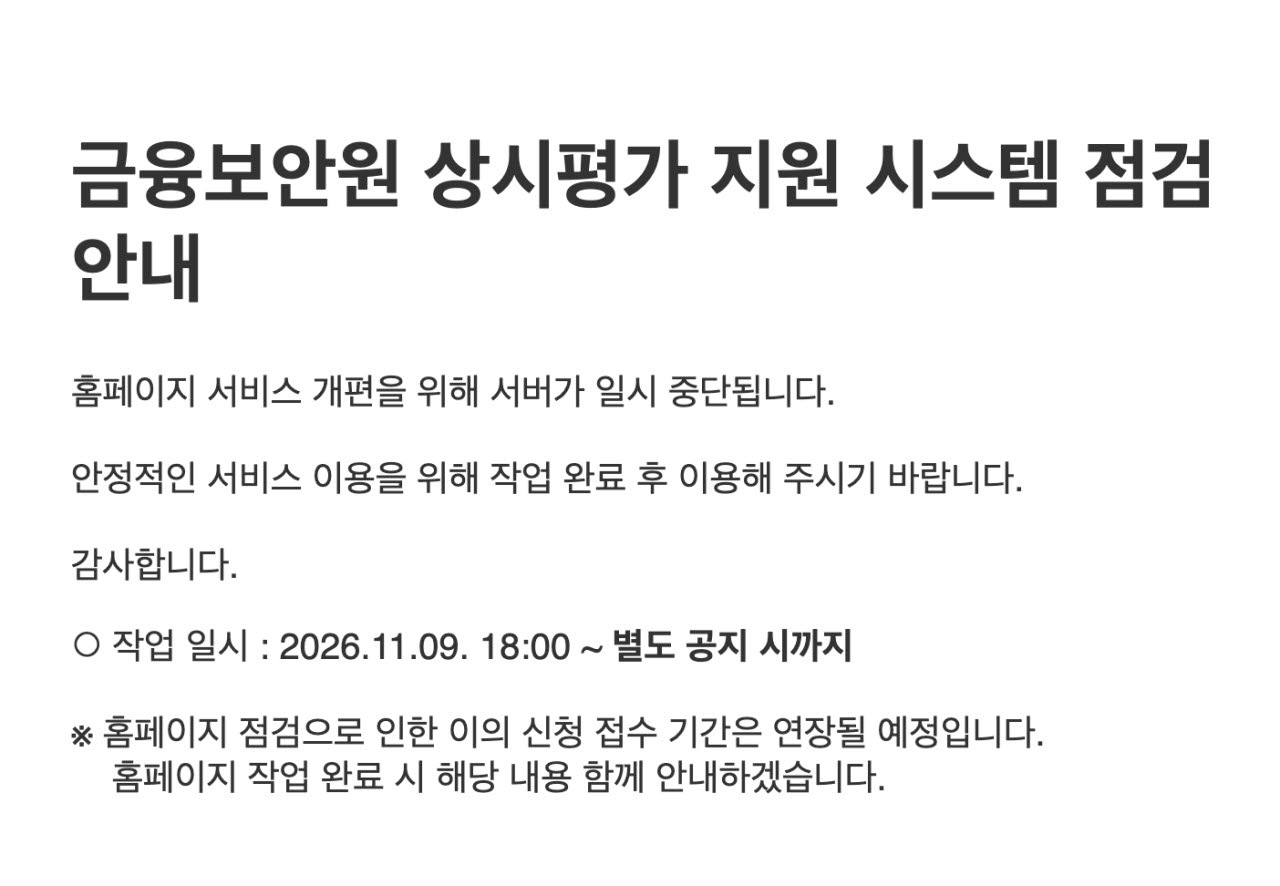
금융보안원은 침해 사고가 발생한 상시평가 지원 시스템을 일시 중단한 상태다. 홈페이지에는 ‘서비스 개편을 위해 서버가 일시 중단된다’는 안내가 표시돼 있다.
이번 사고는 금융권의 사이버 위협 대응을 지원하는 전문기관에서 발생했다는 점에서 무게가 크다. 금융권의 보안 수준을 점검하는 금융보안원 자체의 보안 관리에 허점이 드러나면서 기관에 대한 신뢰에도 타격이 불가피할 전망이다.
금융보안원은 금융결제원과 코스콤의 정보공유분석센터(ISAC), 금융보안연구원의 관련 기능을 통합해 2015년 4월 출범했다. 금융권 통합보안관제와 침해사고 분석·대응, 침해정보 공유, 취약점 분석·평가 등 금융회사들의 보안을 뒷받침하는 역할을 맡고 있다. 개별 금융회사의 사고 원인을 분석하고 다른 회사로 피해가 확산되지 않도록 지원하는 금융권 공동 대응의 핵심 기관이다.
금융당국은 금융권 보안을 책임지는 기관에서 침해 사고가 발생했다는 점에서 사안을 엄정하게 대처한다는 방침이면서도, 유출 사고에 따른 피해 가능성은 크지 않을 것으로 예상하고 있다. 침해 사고가 발생한 시스템이 금융보안원의 핵심 보안 업무 시스템은 아니며, 유출 자료도 신청서 등 행정서류 위주라는 설명이다.
하지만, 기업의 내부 보안 관리 현황이나 시스템 구성 등 구체적인 정보가 포함돼 있다면 추가 공격에 악용될 우려도 있다. 평가는 개인신용정보의 수집·이용부터 보유·삭제, 정보주체의 권리보장, 관리적·기술적 보호조치 등을 대상으로 한다. 유출 자료의 내용에 따라 추가 피해 우려도 달라질 수 있다.